
Verso la Conformità NIS2
La nuova Direttiva NIS2 dell’Unione Europea introduce obblighi stringenti per la sicurezza informatica delle aziende italiane. Esseti, con la l’esperienza in ambito Legal Informatics, illustra in questo articolo il percorso di assessment tecnico utile a raggiungere la conformità, analizzando le sei macroaree operative previste dalla normativa e fornendo una roadmap strategica per rafforzare la resilienza digitale della vostra organizzazione.
Supporto alla compilazione dei dati per l’ACN
Il primo passo richiesto ai soggetti NIS è la compilazione, entro il 31 maggio 2025, delle informazioni richieste dall’Agenzia per la Cybersicurezza Nazionale (ACN), secondo quanto previsto dalla Determina n. 136117/2025.
Durante questa fase, iniziamo a collaborare strettamente con i referenti aziendali per mappare l’ecosistema digitale dell’organizzazione, identificando le componenti critiche che ricadono sotto l’ombrello normativo della NIS2. In questa fase iniziale, viene fornito un supporto operativo per l’inserimento dei dati nel portale dedicato, garantendo una corretta interpretazione dei riferimenti normativi e una tempestiva trasmissione delle informazioni. Al termine di questa fase, l’organizzazione avrà non solo ottemperato al primo obbligo formale, ma avrà anche gettato le basi per una valutazione approfondita della propria postura di sicurezza.
Assessment tecnico di conformità
Cuore del servizio è l’attività di assessment, volta a verificare l’aderenza delle misure di sicurezza adottate dall’organizzazione a quanto previsto dall’allegato 2 delle Specifiche Tecniche 2025 dell’ACN (Determina n. 164179 del 14 aprile 2025). Esseti ha a disposizione un Team Tecnico esperto che affiancando i Consulenti esperti di normativa, garantisce la perfetta combinazione di competenze necessarie in questi ambiti.
L’analisi poi si si sviluppa su sei macroaree operative, in linea con il Framework Nazionale per la Cybersecurity e la Data Protection, e comprende indicazioni sull’adozione di misure obbligatorie e proporzionate al rischio.
Le sei macroaree dell’assessment
1. Governance
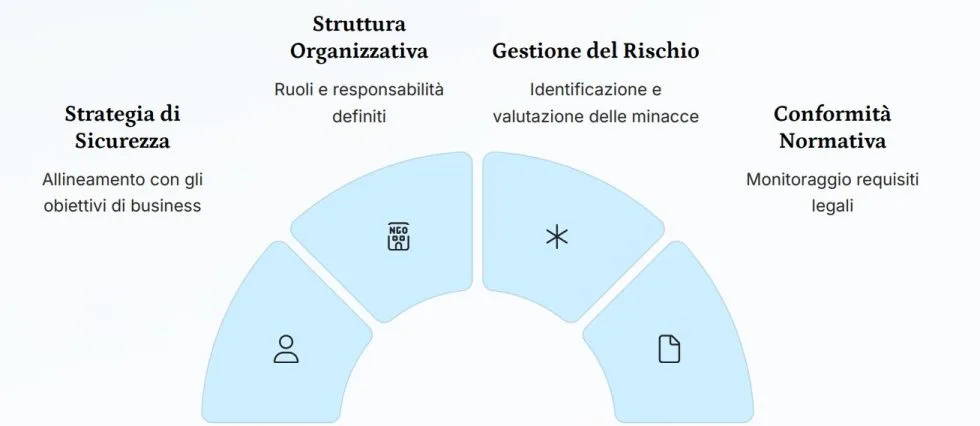
Si parte dalla valutazione del contesto organizzativo, dei ruoli e delle responsabilità nella gestione del rischio informatico. Particolare attenzione è rivolta alla sicurezza della supply chain e all’approccio “multirischio”, che integra i rischi digitali con quelli fisici, ambientali e umani.
2. Identificazione (Identify)
L’assessment esplora le politiche di analisi del rischio, la gestione degli asset informativi e le pratiche di igiene informatica. Fondamentali anche le attività di vulnerability assessment e penetration testing.
L’assessment analizza le metodologie di risk assessment adottate dall’organizzazione, verificando la frequenza e l’ampiezza delle analisi dei rischi e il loro allineamento con gli obiettivi di business. Si esaminano inoltre le pratiche di igiene informatica, come la gestione delle patch e degli aggiornamenti di sicurezza.
Queste due macroaree definiscono il contesto organizzativo e i processi di base per la gestione del rischio informatico, essenziali per garantire l’efficacia delle misure tecniche e operative.
3. Protezione (Protect)
In questa fase si esaminano le misure per la gestione degli accessi, la protezione dei dati, l’autenticazione e la resilienza infrastrutturale. Si valuta inoltre la formazione del personale e la cultura aziendale in ambito cybersecurity.
4. Rilevamento (Detect)
Viene analizzato il livello di maturità del sistema di monitoraggio continuo, con focus sulla capacità di rilevare tempestivamente eventi che possano compromettere la disponibilità dei servizi IT.
Queste due macroaree rappresentano il nucleo operativo della sicurezza informatica, coprendo sia le misure preventive che la capacità di individuare tempestivamente potenziali compromissioni. La loro corretta implementazione è essenziale per ridurre la superficie di attacco e minimizzare il tempo di permanenza degli attaccanti all’interno dei sistemi aziendali, limitando così l’impatto potenziale degli incidenti di sicurezza.

5. Risposta (Respond)
L’attenzione si sposta sui piani di gestione degli incidenti informatici e sulle procedure interne di comunicazione dei data breach, fondamentali per limitare i danni in caso di attacco.
6. Ripristino (Recover)
Infine, si valutano le politiche e le pratiche di backup e disaster recovery, essenziali per garantire la continuità operativa e il rapido ritorno alla normalità dopo un incidente.
Queste ultime due macroaree completano il ciclo di gestione della sicurezza informatica, focalizzandosi sulla capacità dell’organizzazione di gestire efficacemente gli incidenti e ripristinare rapidamente la normale operatività. La loro corretta implementazione è fondamentale per minimizzare l’impatto degli attacchi informatici e garantire la resilienza del business anche in scenari avversi.
Dal report al piano operativo
In ottica di lungo periodo, l’adozione di un approccio multi-compliance consente di armonizzare i requisiti della Direttiva NIS2 con altri obblighi normativi e standard internazionali – come il GDPR, il DORA, l’AI Act, l’ISO/IEC 27001, l’ISO/IEC 42001, ecc.… – ottimizzando risorse, riducendo i costi di adeguamento e rafforzando la governance complessiva della sicurezza.
Al termine dell’assessment, viene redatta una relazione dettagliata che fotografa l’attuale stato di sicurezza dell’azienda, evidenziando eventuali criticità e proponendo raccomandazioni operative. Questo report costituirà la base per la definizione di un piano operativo di adeguamento, che dovrà essere attuato entro ottobre 2026 per garantire la piena conformità alla normativa NIS2.
Il percorso verso la conformità NIS2 non deve essere visto solo come un adempimento normativo, ma come un’opportunità strategica per rafforzare la resilienza digitale dell’organizzazione. Un approccio strutturato e metodico all’assessment e all’implementazione delle misure di sicurezza permette non solo di rispondere efficacemente agli obblighi di legge, ma anche di ottenere vantaggi competitivi significativi in termini di affidabilità, reputazione e protezione degli asset aziendali.
Un percorso strategico per la resilienza digitale
La Direttiva NIS2 non è soltanto un obbligo normativo, ma un’opportunità strategica per rafforzare la resilienza digitale delle organizzazioni. Attraverso un assessment tecnico ben strutturato, è possibile non solo rispondere alle richieste dell’ACN, ma anche avviare un percorso di miglioramento continuo della sicurezza informatica. Un passo necessario per affrontare le sfide di un mondo sempre più connesso e vulnerabile.
Esseti mette a disposizione il proprio Team multidisciplinare per affiancare aziende pubbliche e private nel percorso verso la conformità e la sicurezza informatica.
Per maggiori informazioni su come avviare un assessment NIS2 o per ricevere supporto nella predisposizione del piano operativo contattaci ai nostri recapiti